Kyberhyökkäysten nopeus haastaa yritysten perinteiset puolustuskeinot. Valtorin tammikuinen tietomurto osoitti, ettei edes poikkeuksellisen nopea reagointi välttämättä riitä. Asiantuntijoiden mukaan yritysten on nyt parannettava tilannekuvaansa ja varauduttava myös siihen, että hyökkääjä pääsee suojauksista läpi.
Tammikuussa 2026 valtion tieto- ja viestintätekniikkakeskus Valtori joutui tietomurron kohteeksi. Myöhemmin heräsi epäily, että kyse saattoi olla vakoilusta.
Samoihin aikoihin myös muualla Euroopassa havaittiin vastaavia hyökkäyksiä. Oliko niiden takana sama toimija? Kuka tavoitteli tietoja ja mihin tarkoitukseen? Varmoja vastauksia ei ole.
Kauden viimeisessä Kyberrosvot-podcastin jaksossa käydään läpi, mitä Valtorin tietomurrosta tähän mennessä tiedetään ja mitä tapaus kertoo verkkovakoilun kasvavasta uhasta.
Kuuntele koko puolituntinen jakso alta tai tallenna Spotifyssa myöhempää kuuntelua varten. Juttu jatkuu podcast-upotuksen jälkeen.
Yksi Valtorin tapauksen huomattavimmista yksityiskohdista on nopeus.
Valtori paikkasi mobiilihallintapalvelun haavoittuvuuden vain kymmenen minuutin kuluessa korjauspäivityksen julkaisusta.Silti hyökkääjä oli ehtinyt ensin.
Jaksossa vierailevan Jyväskylän yliopiston kyberturvallisuuden tutkimusjohtajan Martti Lehdon mukaan vielä kuusi tai seitsemän vuotta sitten haavoittuvuuden hyväksikäyttöön tarvittavan hyökkäystyökalun rakentaminen saattoi kestää kuukausia. Nyt puhutaan jo minuuteista.
Hyökkäysten nopeutuessa niiden torjuminen käy yhä vaikeammaksi. DNA:n kyberturvallisuusliiketoiminnan johtaja Toni Vartiainen muistuttaa podcastissa, ettei täydellistä suojausta käytännössä ole. Yritysten on siksi varauduttava myös siihen, että hyökkääjä pääsee järjestelmiin.
Ketä verkkovakoilu sitten uhkaa, mitä tietoja hyökkääjät tavoittelevat ja miten suomalaiset organisaatiot voivat suojautua?
Lehdon ja Vartiaisen keskustelusta nousee kolme keskeistä oppia:
1. On erityisen vaarallista olettaa, ettei oma organisaatio kiinnosta hyökkääjiä
Verkkovakoilu yhdistetään tyypillisesti valtionhallintoon, puolustusteollisuuteen ja kriittiseen infrastruktuuriin. Lehdon ja Vartiaisen mukaan kohteeksi voi kuitenkin joutua lähes mikä tahansa organisaatio.
Lehto nostaa erityisen kiinnostaviksi kohteiksi korkean teknologian yritykset esimerkiksi kvantti-, avaruus- ja nanoteknologian aloilla. Myös tavallisilla yrityksillä voi olla hyökkääjille arvokasta tietoa, jota voidaan myydä eteenpäin tai käyttää uusien hyökkäysten valmistelussa.
Yritys voi kiinnostaa hyökkääjää myös väylänä toisen organisaation järjestelmiin. Vartiainen muistuttaa, että suomalaisyritykset toimivat usein toimitusketjuissa.
”Viime aikoina on nähty paljon tällaisia epäsuoria hyökkäyksiä. Korkean teknologian yritys on suojannut itsensä hyvin ja käytänteet on kunnossa, mutta sisään tullaan toimitusketjun kautta”, hän havainnollistaa.
Yrityksen koko tai toimiala ei siis yksin kerro siitä, kuinka kiinnostava kohde se on hyökkääjälle.
”Mikään yritys ei voi ajatella olevansa niin pieni ja vaatimaton, että olisi suojassa”, Lehto sanoo.
Erityisen vaarallisena Vartiainen pitää ajatusta, ettei omassa organisaatiossa olisi mitään varastamisen arvoista.
”Jos olisin hyökkääjä, niin toivoisin, että organisaatiot ajattelevat, että ei mulla ole mitään varastettavaa”, hän sanoo.
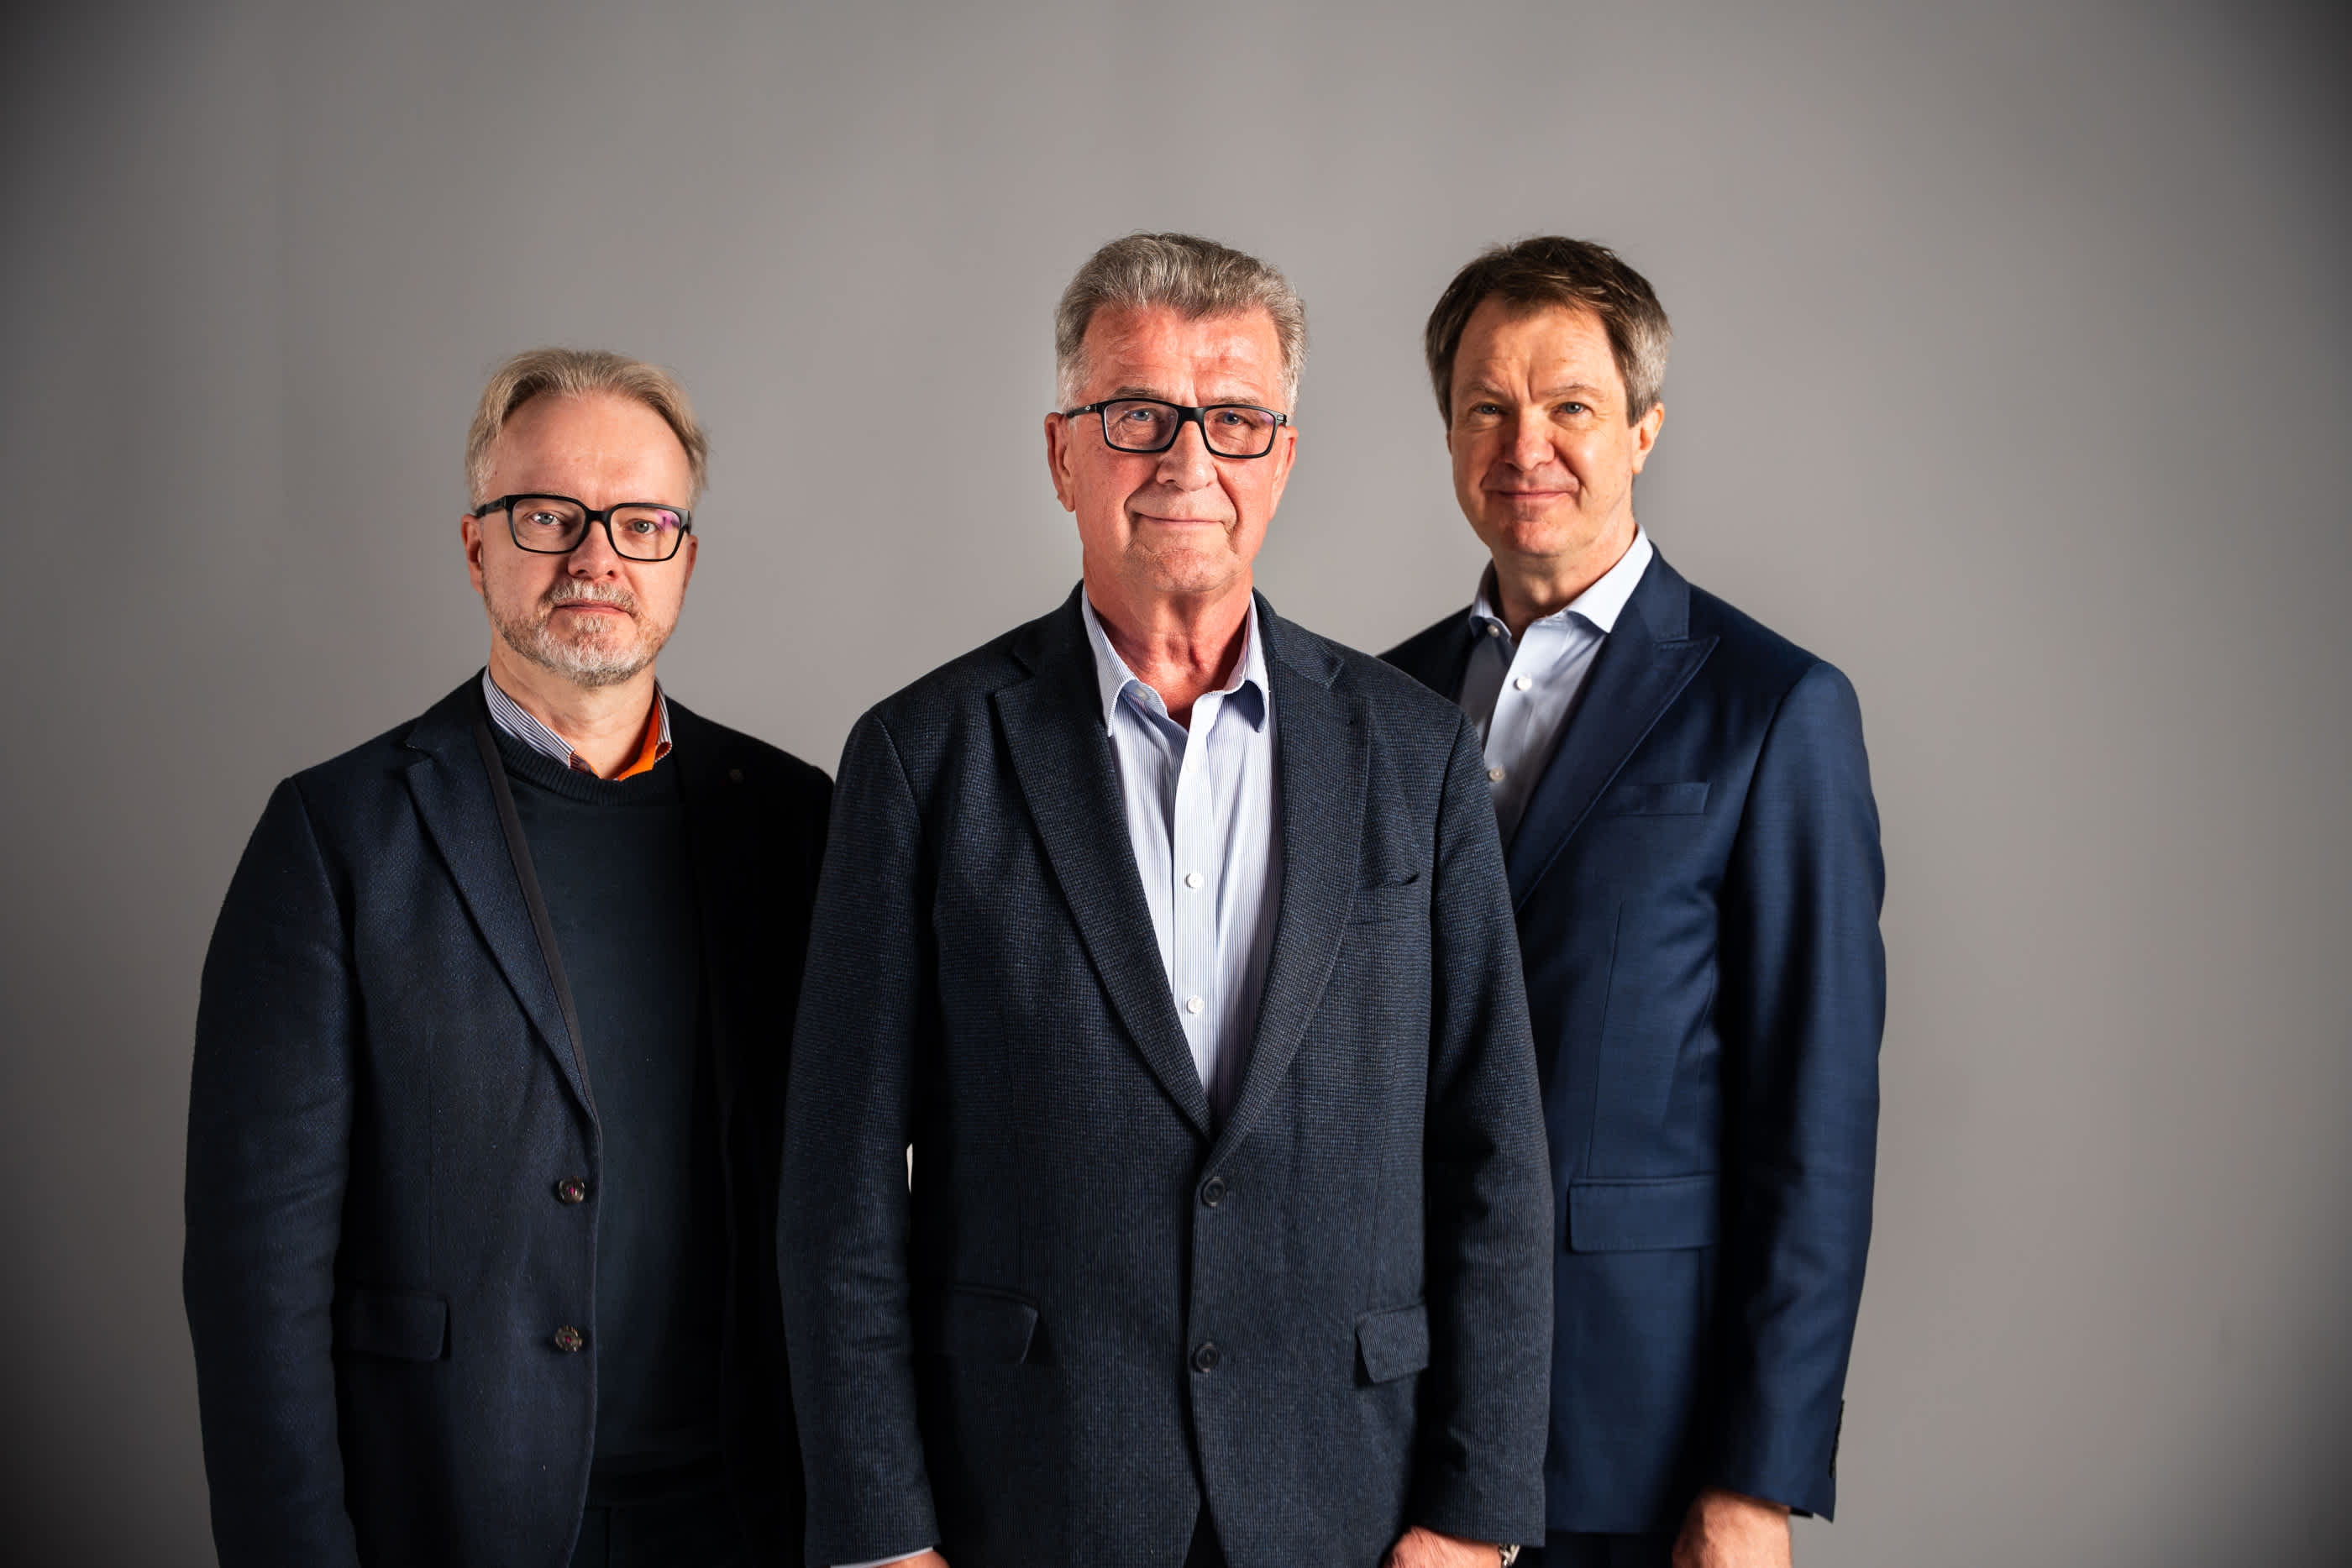
DNA:n kyberturvallisuusliiketoiminnan johtaja Toni Vartiainen (vas.) ja kyberturvallisuuden tutkimusjohtaja Martti Lehto Jyväskylän yliopistosta pohtivat Kyberrosvot-podcastissa, miksi verkkovakoilun uhka kasvaa ja miten siltä voidaan suojautua. Podcastia juontaa Peter Nyman.
2. Tunnista, mikä tieto yrityksessäsi on arvokasta
Hyökkääjää eivät välttämättä kiinnosta vain liikesalaisuudet. Valtorin tietomurrossa hyökkääjä saattoi saada käsiinsä valtion työntekijöiden nimiä, yhteystietoja, käyttäjätunnuksia sekä laitteiden tunniste- ja sijaintitietoja.
Äkkiseltään tiedot voivat kuulostavat arkisilta. Osa niistä on jo valmiiksi julkisia.
Vartiaisen mukaan yksittäisten tietojen merkitys kuitenkin kasvaa, kun niitä yhdistetään muista lähteistä kerättyyn tietoon.
”Niistä pystytään korreloimaan hyvinkin tarkkaa tietoa vaikkapa siitä, miten joku henkilö käyttäytyy tai mitkä ovat hänen rutiininsa.”
Tietoja yhdistelemällä voidaan esimerkiksi tunnistaa organisaation avainhenkilöitä ja muodostaa heistä yksityiskohtaisia profiileja. Tekoäly tehostaa tätä entisestään.
Siksi yrityksen on tärkeää tunnistaa, mitä tietoja sen hallussa on ja millaisia johtopäätöksiä niistä voidaan tehdä. Liiketoiminta- ja asiakastietojen lisäksi myös henkilöstöön liittyvät tiedot voivat olla hyökkääjälle kiinnostavia.
3. Varaudu myös siihen, että hyökkääjä pääsee sisään
Hyökkäysten nopeutuminen pakottaa organisaatiot kehittämään puolustustaan. Lehdon mukaan ihmisten reagointiin perustuva tietoturva ei enää yksin riitä, vaan rinnalle tarvitaan entistä itsenäisemmin toimivia järjestelmiä.
”Me ihmiset ollaan se hitain lenkki tässä. Meidän on annettava järjestelmille mahdollisuus toimia vieläkin nopeammin”, Lehto selventää.
Tehokas puolustus alkaa kuitenkin oman tietoteknisen ympäristön tuntemisesta. Varsinkin suurissa organisaatioissa voi olla laitteita ja järjestelmiä, joiden olemassaoloa tai päivitystilannetta ei tunneta riittävän hyvin. Silloin myös poikkeamien havaitseminen vaikeutuu.
Lehto korostaa ajantasaisen tilannekuvan ja varhaisvaroituksen (cyber early warning) merkitystä. Hyökkäyksen valmistelusta voivat kertoa esimerkiksi tavallisesta poikkeava verkkoskannaus, organisaatiota koskeva keskustelu pimeässä verkossa tai lisääntyneet tietojenkalasteluyritykset. Varhaiset signaalit antavat mahdollisuuden tehostaa suojausta jo ennen hyökkäystä.
Vartiainen puolestaan painottaa tietoturvan johtamista. Yrityksen on suunniteltava etukäteen, miten hyökkäystilanteessa toimitaan ja kuinka turvallinen toimintaympäristö palautetaan mahdollisimman nopeasti.
Varautumiseen kuuluu myös kriisiviestintä. Tietomurrosta kertominen voi tuntua maineriskiltä, mutta vaikeneminen voi tulla vielä kalliimmaksi.
”Tietynlainen salailu saattaa luoda suurempaakin mainehaittaa”, Vartiainen muistuttaa.
Avoimuus ei tarkoita kaikkien yksityiskohtien paljastamista, vaan olennaisen tiedon jakamista ja viestinnän päivittämistä tilanteen edetessä.
Kuka Valtoriin luultavasti iski, ja mitä hyökkääjä tavoitteli? Liittyivätkö samaan aikaan eri puolilla Eurooppaa tehdyt hyökkäykset toisiinsa? Kuuntele koko tarina ja keskustelu Spotifysta, YouTubesta tai mieleiseltäsi podcast-alustalta.
Kyberrosvot on kansainvälisesti palkittu Tivin & DNA:n yhteistyössä toteuttama true crime -podcast, joka esittelee kiinnostavia kyberrikostapauksia Suomesta ja ulkomailta. Sukella kyberrikosten maailmaan ja tutustu kaikkiin Kyberrosvot-jaksoihin.